可审计而不僵化:设计运营人员真正会使用的 AI 控制

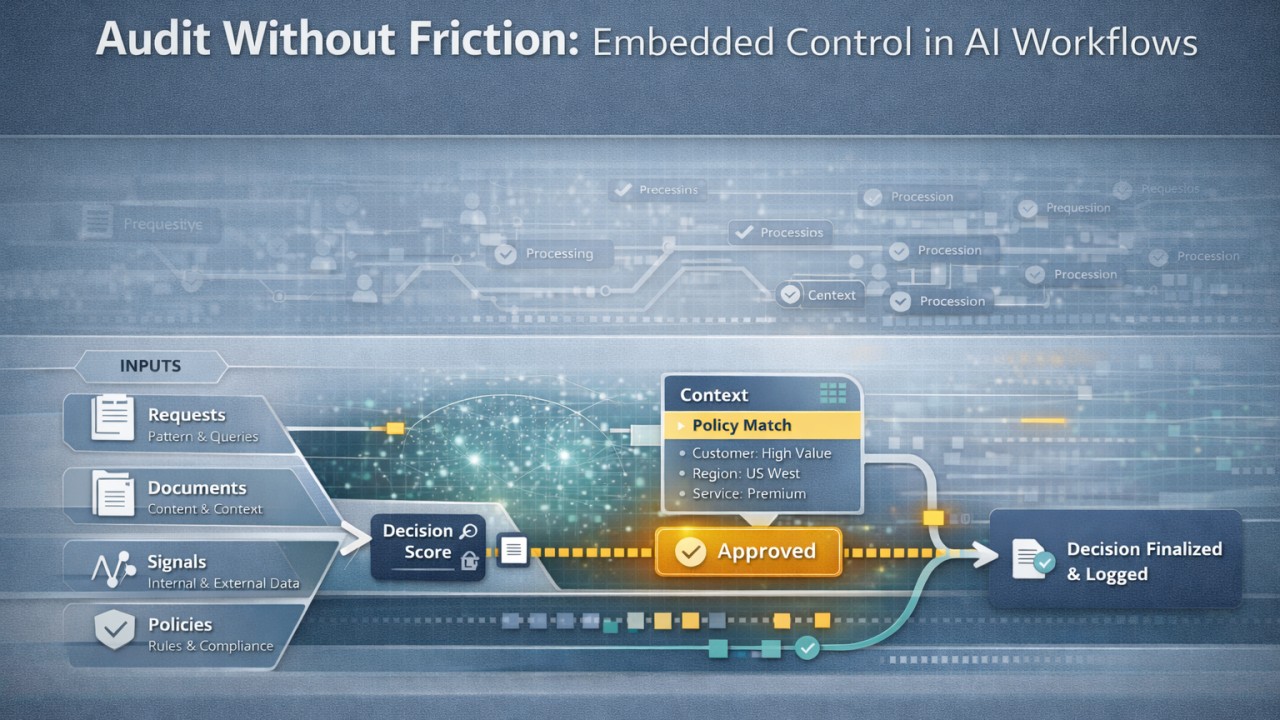
可审计而不僵化:设计运营人员真正会使用的 AI 控制
谈到 AI 时,大多数组织都同意一件事:
“我们需要可审计性。”这个意图是对的。
领导者想要可追溯性。合规团队想要可辩护性。风险团队想要对决策的可见性。
但在实践中,可审计性往往会变成完全不同的东西:摩擦。
流程变慢。运营人员绕过控制。影子工作流出现。而这个本应增强信任的系统变得更难使用——也更容易被绕过。
这是很少有团队会提前规划的失败模式:
制造僵局的可审计性。
隐藏的权衡:控制 vs. 可用性
在企业规模下,每一项控制都会带来一个选择:
- 提高可追溯性
- 还是保留流程顺畅
许多组织试图通过层层叠加来同时最大化这两者:
- 更多审批
- 更多日志记录要求
- 更多文档步骤
- 更多检查点
单独看,每一项都合理。
合在一起,它们就构成了运营人员在压力下实际上无法遵循的系统。
而当这种情况发生时,就会出现某种可预见的结果:
人们会为了把工作做完而优化——而不是为了遵循控制模型。
可审计性就是在这一点上崩坏的。
不是因为缺少控制。而是因为控制不可用。
当可审计性与工作流脱节时,它就会失效
一种常见的模式是把可审计性当作一个独立的层:
- 日志存储在别处
- 审批在互不相连的系统中被跟踪
- 理由被手动记录(如果有记录的话)
- 审计追踪在事后才被重建
这带来了两个问题:
第一,它增加了运营人员的负担。第二,它降低了审计本身的可靠性。
在实践中,如果采集证据需要额外的努力,它就会变成:
- 被跳过
- 不完整
- 前后不一致
而这恰恰违背了初衷。
有效的可审计性并不存在于工作流之外。
它是由工作流在运行过程中产生的。
目标不是更多的控制,而是内嵌的证据。
最强的 AI 系统不会要求运营人员去创建审计追踪。
它们会自动生成审计追踪。
这意味着:
- 决策在发生时就被记录
- 输入和输出被按上下文捕获
- 干预点在设计上就被记录
- 覆盖操作无需额外步骤即可被追踪
- 理由附在动作上,而非事后补加
这把可审计性从一项人工活动转变为一种系统属性。
并显著降低了摩擦。
过度控制制造表演式合规
当审计要求变得过于沉重时,组织往往会陷入表演式的模式:
- 审批流于形式,没有真正的审查
- 文档是为了满足政策而写,而非反映现实
- 日志存在但很少被使用
- 审计流程通过检查却遗漏了真实风险
这制造了一种虚假的安全感。
一切看起来都合规。但真正被控制的东西少之又少。
在 AI 工作流中,这一点尤其危险。
因为决策可以快速扩展——而薄弱的控制也随之一起扩展。
良好的可审计性聚焦于决策时刻,而非一切
另一个常见错误是试图捕获一切。
每一次动作。每一个输出。每一次交互。
这带来的是数量,而非清晰度。
更重要的是捕获正确的时刻:
- 当决策被做出时
- 当阈值被跨越时
- 当有人工介入时
- 当发生覆盖时
- 当升级被触发时
这些是关键节点:
- 问责至关重要
- 风险被引入或得到缓解
- 决策可以被有意义地复核
聚焦于这些时刻能创造出有用的审计追踪,而不仅仅是大规模的追踪。
运营人员只会使用与实际工作方式相一致的管控
这正是许多审计设计失败的地方。
它们反映的是合规团队认为工作应该如何发生。
而非运营人员在真实条件下实际如何执行。
在实践中:
- 运营人员要应对工作量和时间压力
- 决策是在信息不完整的情况下做出的
- 工作流是动态的,而非线性的
- 边界情况很常见,而非罕见
如果管控与这一现实不符,它们就会被绕过。
最有效的设计:
- 尽量减少额外步骤
- 融入现有工具和流程
- 自动呈现上下文
- 降低决策过程中的认知负荷
换句话说,它们尊重运营人员的工作环境。
可审计性应当支持决策,而不只是事后复核
还需要另一项转变。
可审计性常被视为回顾性的——一种事后才使用的东西。
但在成熟的系统中,它也支持实时决策。
例如:
- 在输出旁显示置信度
- 自动呈现来源证据
- 在决策点高亮政策约束
- 展示先前相似案例或覆盖记录
这让运营人员能够:
- 在当下做出更好的决策
- 减少不必要的升级
- 提升各案例之间的一致性
可审计性就不仅仅是一种控制——而是一个决策支持层。
所有权决定可审计性是否奏效
和大多数治理机制一样,没有所有权,可审计性就会失效。
如果没有人为以下事项负责:
- 定义需要捕获的内容
- 确保日志是有意义的
- 随着时间推移复核模式
- 根据发现改进管控
那么可审计性就会变得僵化。
一个记录系统,而非一个改进系统。
在成熟的组织中,可审计性有一个负责人,他确保它是:
- 相关的
- 可用的
- 与不断演进的工作流保持一致
- 与真实的运营结果相连接
高管的真正风险:看似合规却不可用的系统
对 CIO 和高管而言,这种风险很微妙。
不是缺少控制。而是控制存在于理论中,却在实践中失效。
这会导致:
- 隐藏的变通做法
- 决策处理前后不一
- 关键案例中可追溯性薄弱
- 系统性问题的延迟发现
而最终:
治理意图与运营现实之间的落差。
在扩展 AI 控制之前,领导者应当要求什么
在扩展 AI 驱动的工作流之前,领导者应当问:
- 审计数据是自动捕获还是手动捕获的?
- 管控是内嵌在工作流中,还是叠加上去的?
- 关键决策时刻在哪里被记录?
- 运营人员能否在不拖慢工作的前提下合规?
- 哪些信号真正被复核——而不仅仅是存储?
- 谁负责审计质量和持续改进?
如果答案高度依赖人工努力,这个系统就无法扩展。
前进的道路
前方有一条路——但它需要一种不同的设计哲学。
可审计性不应当是运营人员去做的事情。
它应当是系统产生的产物。
这意味着:
- 将管控嵌入工作流
- 在决策点采集证据
- 为运营人员减少摩擦
- 聚焦有意义的信号,而非穷尽式记录
- 基于真实使用情况持续改进
把这一点做对的组织将不仅仅只是合规。
它们将在运营层面值得信赖。
因为在企业中,可审计性不是靠你记录了多少来证明的。
它是靠你的系统能否解释、辩护并改进决策——而不拖慢业务——来证明的。
你的 AI 控制是为审计而设计——还是为了在真实运营压力下实际使用?欢迎评论你的看法!