最大的 AI 风险不是已连接的 AI,而是未连接的 AI。

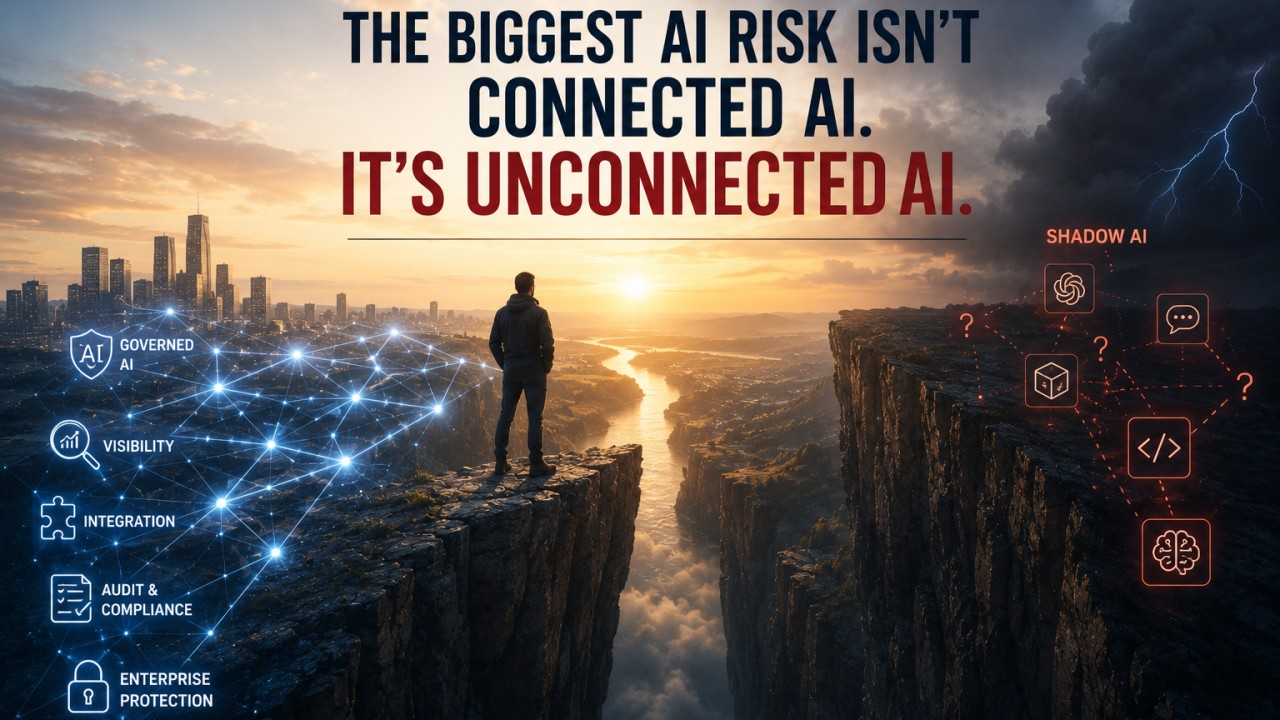
传统智慧认为,最安全的 AI 系统是最孤立的那个——一个不接触任何其他东西的独立模型。
我却逐渐相信相反的情况才是真的。至少在企业规模下,是这样。
隔离之所以让人感觉安全,是因为它限制了爆炸半径。但它也限制了可见性。
一个孤立的 AI 系统会变成一个黑箱,在没有组织上下文的情况下产出决策。安全团队无法跨系统关联行为。合规团队无法追溯一条建议是如何变成一个动作的。当出现问题时,每个团队都指向别处,因为没有人拥有完整的视图。
颇具讽刺意味的是,在许多组织里,最大的 AI 风险并不是已连接的 AI。
而是 影子 AI。
员工已经在使用公开的 AI 工具、浏览器扩展、本地安装的模型和未经批准的 SaaS 应用来提高生产力。这些工具完全在企业治理之外运行。它们不连接企业身份、日志、数据分级或安全控制。它们不会出现在审计报告中,因为组织往往根本不知道它们存在。
那才是真正的隔离。而且它远比一个集成的企业 AI 平台更危险。
影子 AI 制造看不见的风险
每一个未连接的 AI 工具都会引入不确定性。
敏感信息可能被复制到外部服务。决策可能受到无人评估过的模型的影响。业务流程开始依赖那些无法复现、无法审计、无法治理的输出。
问题不在于员工在使用 AI。问题在于组织对 AI 是如何被使用的毫无可见性。未连接的 AI 制造出安全、法务和合规团队根本无法管理的盲区。
集成让治理成为可能
那些在 AI 上进展最快——也最安全——的组织,并没有隔离它们的系统。它们在集成它们。
不是整合进一个庞大的单体模型,而是通过具有明确定义的契约、治理政策和审计追踪的结构化接口。集成创造出隔离系统根本无法提供的能力。
跨系统智能。 当一个 AI 系统检测到异常行为,而另一个系统能够验证时,组织识别出的是模式,而不是孤立事件。相互关联的信号能比相互独立的系统早得多地识别出问题。
共享治理。 当每一次 AI 交互都使用通用标准记录置信度、血缘、用户身份和业务上下文时,治理就在整个企业中保持一致,而不是因应用而异。
边界上的策略执行。 与其信任每个模型都表现完美,组织在 AI 与业务系统交互之处执行策略。审批要求、支出限额、数据访问控制和合规规则变成了架构级的护栏,而不是模型内部的提示词。
这才是治理该在的地方。
可扩展的架构
我见过的最成功的企业 AI 架构都有一个共同特征。
它们通过薄而定义清晰的集成层连接 AI 系统,无论单个模型内部发生什么,都能执行治理。
每一个集成点都明确定义了:哪些数据允许跨越边界,需要什么身份和授权,适用哪些治理策略,什么置信度阈值会触发人工复核,必须记录哪些审计信息,下游系统不可用时会怎样,以及谁拥有接口两端。
这些接口成为治理检查点。它们并不试图控制每一个模型内部决策。它们控制的是那些决策被允许影响什么。
治理优于禁止
许多组织用全面禁止 AI 工具来应对影子 AI。这种做法很少奏效。人们使用 AI 是因为它让他们更高效。如果获批的工具无法满足他们的需求,他们就会另寻他法。更好的策略是提供经企业批准的、比未经批准的更好用的 AI 能力,同时确保每一次交互都流经受治理的集成点。
当员工能用获批的 AI 服务安全地完成工作时,影子 AI 自然就变得没那么有吸引力了。
一个实用的类比
想想建筑规范。检查员不会每天检查每一个插座。相反,他们在配电盘、断路器、布线以及电力进入并在建筑内流动的各个节点上执行标准。这些控制点保护着整个系统。
企业 AI 治理的运作方式也是如此。你不需要完全控制每一个模型的内部推理。你需要的是在 AI 决策与业务流程、企业数据、客户和员工交汇之处拥有强有力的控制。
这就是组织如何在大规模下实现 AI 安全的。不是通过隔离,而是通过可见性、治理和精心设计的连接。
因为最危险的 AI,不是与你企业相连的那个,而是在它之外运行的那个。