Rủi ro AI lớn nhất không phải là AI được kết nối. Mà là AI không được kết nối.

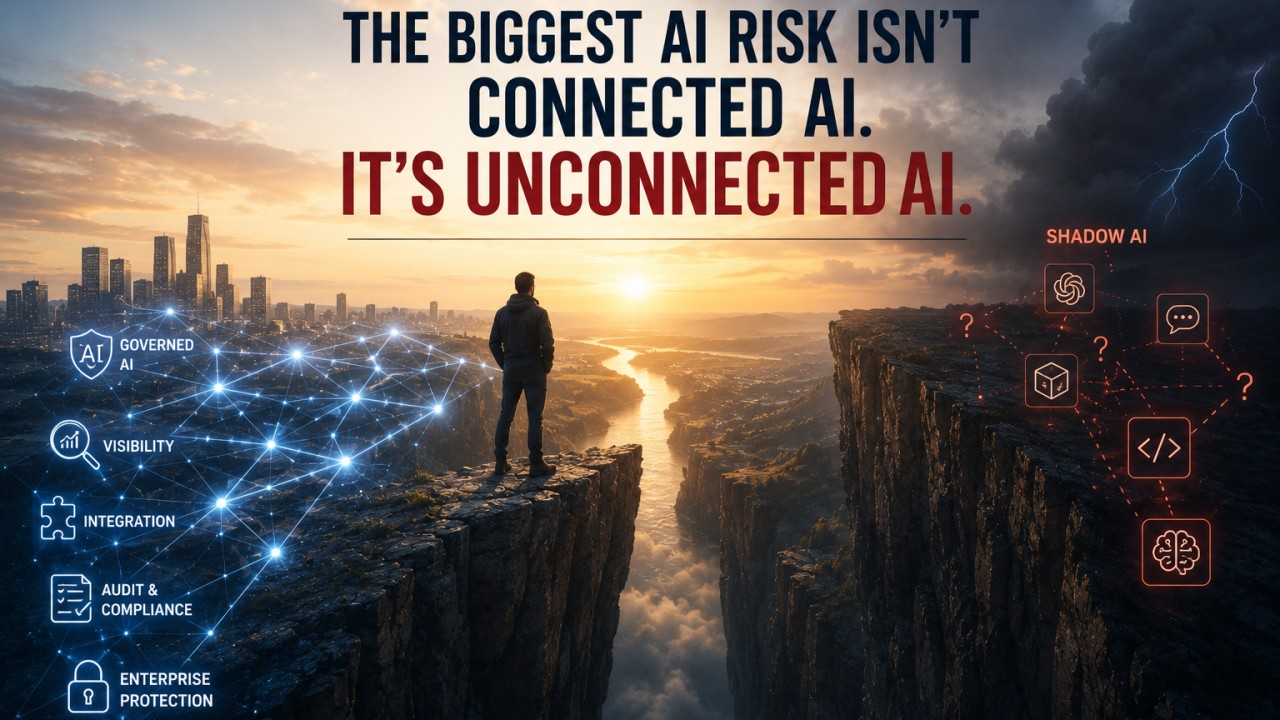
Nhận định thông thường cho rằng hệ thống AI an toàn nhất là hệ thống bị cô lập nhất — một mô hình độc lập không chạm vào bất cứ thứ gì khác.
Tôi đã dần tin điều ngược lại mới đúng. Ít nhất là đúng ở quy mô doanh nghiệp.
Sự cô lập tạo cảm giác an toàn vì nó giới hạn bán kính ảnh hưởng. Nhưng nó cũng giới hạn khả năng quan sát.
Một hệ thống AI bị cô lập trở thành một hộp đen đưa ra các quyết định mà thiếu bối cảnh tổ chức. Các đội an ninh không thể liên hệ hành vi giữa các hệ thống. Các đội tuân thủ không thể truy vết cách một đề xuất trở thành một hành động. Khi có chuyện sai xảy ra, mỗi đội lại chỉ sang nơi khác vì không ai có cái nhìn đầy đủ.
Trớ trêu thay, rủi ro AI lớn nhất ở nhiều tổ chức không phải là AI được kết nối.
Mà là AI ngầm.
Nhân viên đã và đang sử dụng các công cụ AI công khai, tiện ích mở rộng trình duyệt, mô hình cài đặt cục bộ và các ứng dụng SaaS chưa được phê duyệt để tăng năng suất. Những công cụ này hoạt động hoàn toàn ngoài quản trị doanh nghiệp. Chúng không kết nối với danh tính công ty, ghi log, phân loại dữ liệu hay các biện pháp kiểm soát bảo mật. Chúng không xuất hiện trong báo cáo kiểm toán vì tổ chức thường thậm chí không biết chúng tồn tại.
Đó mới là sự cô lập thực sự. Và nó nguy hiểm hơn nhiều so với một nền tảng AI doanh nghiệp tích hợp.
AI ngầm tạo ra rủi ro vô hình
Mỗi công cụ AI không được kết nối đều đưa vào sự bất định.
Thông tin nhạy cảm có thể bị sao chép vào các dịch vụ bên ngoài. Các quyết định có thể bị ảnh hưởng bởi các mô hình mà chưa ai đánh giá. Các quy trình kinh doanh bắt đầu phụ thuộc vào những đầu ra không thể tái tạo, không thể kiểm toán hay quản trị.
Vấn đề không phải là nhân viên đang dùng AI. Vấn đề là tổ chức không có khả năng quan sát cách AI đang được sử dụng. AI không được kết nối tạo ra các điểm mù mà các đội an ninh, pháp lý và tuân thủ đơn giản là không thể quản lý.
Tích hợp tạo điều kiện cho quản trị
Các tổ chức đạt tiến bộ nhanh nhất — và an toàn nhất — với AI không cô lập hệ thống của họ. Họ đang tích hợp chúng.
Không phải gộp vào một mô hình nguyên khối khổng lồ, mà thông qua các giao diện có cấu trúc với các hợp đồng, chính sách quản trị và dấu vết kiểm toán được định nghĩa rõ ràng. Tích hợp tạo ra các năng lực mà hệ thống bị cô lập đơn giản là không thể cung cấp.
Trí tuệ liên hệ thống. Khi một hệ thống AI phát hiện hành vi bất thường mà một hệ thống khác có thể xác thực, tổ chức nhận ra các khuôn mẫu thay vì các sự kiện rời rạc. Các tín hiệu có tương quan xác định vấn đề sớm hơn nhiều so với khả năng của các hệ thống độc lập.
Quản trị chia sẻ. Khi mọi tương tác AI đều ghi lại mức độ tin cậy, nguồn gốc, danh tính người dùng và bối cảnh kinh doanh bằng các tiêu chuẩn chung, quản trị trở nên nhất quán trên toàn doanh nghiệp thay vì thay đổi giữa các ứng dụng.
Thực thi chính sách tại các ranh giới. Thay vì tin rằng mọi mô hình đều hành xử hoàn hảo, các tổ chức thực thi chính sách tại nơi AI tương tác với các hệ thống kinh doanh. Các yêu cầu phê duyệt, giới hạn chi tiêu, kiểm soát truy cập dữ liệu và quy tắc tuân thủ trở thành các lan can kiến trúc thay vì các lời nhắc bên trong mô hình.
Đây chính là nơi quản trị thuộc về.
Kiến trúc có thể mở rộng
Các kiến trúc AI doanh nghiệp thành công nhất mà tôi từng thấy đều có chung một đặc điểm.
Chúng kết nối các hệ thống AI thông qua các lớp tích hợp mỏng, được định nghĩa rõ ràng, thực thi quản trị bất kể điều gì xảy ra bên trong từng mô hình riêng lẻ.
Mỗi điểm tích hợp đều định nghĩa rõ ràng: dữ liệu nào được phép vượt qua ranh giới, cần danh tính và ủy quyền nào, áp dụng chính sách quản trị nào, ngưỡng tin cậy nào kích hoạt đánh giá của con người, thông tin kiểm toán nào phải được ghi lại, điều gì xảy ra nếu các hệ thống hạ nguồn không khả dụng, và ai sở hữu giao diện ở cả hai phía.
Các giao diện này trở thành các điểm kiểm soát quản trị. Chúng không cố kiểm soát mọi quyết định bên trong mô hình. Chúng kiểm soát những gì các quyết định đó được phép ảnh hưởng.
Quản trị tốt hơn cấm đoán
Nhiều tổ chức phản ứng với AI ngầm bằng cách cấm hoàn toàn các công cụ AI. Cách tiếp cận đó hiếm khi thành công. Mọi người dùng AI vì nó khiến họ năng suất hơn. Nếu các công cụ được phê duyệt không đáp ứng nhu cầu, họ sẽ tìm giải pháp thay thế. Chiến lược tốt hơn là cung cấp các năng lực AI được doanh nghiệp phê duyệt, dễ dùng hơn các công cụ chưa được phê duyệt, đồng thời đảm bảo mọi tương tác đều đi qua các điểm tích hợp được quản trị.
Khi nhân viên có thể hoàn thành công việc một cách an toàn bằng các dịch vụ AI được phê duyệt, AI ngầm tự nhiên trở nên kém hấp dẫn hơn.
Một phép so sánh thực tế
Hãy nghĩ về các quy chuẩn xây dựng. Thanh tra không kiểm tra từng ổ cắm mỗi ngày. Thay vào đó, họ thực thi tiêu chuẩn tại bảng điện, cầu dao, hệ thống dây và các điểm nơi điện đi vào và di chuyển qua tòa nhà. Những điểm kiểm soát đó bảo vệ toàn bộ hệ thống.
Quản trị AI doanh nghiệp hoạt động theo cùng cách đó. Bạn không cần kiểm soát hoàn toàn lý luận nội tại của mọi mô hình. Bạn cần các biện pháp kiểm soát mạnh mẽ ở bất cứ nơi nào các quyết định AI giao thoa với quy trình kinh doanh, dữ liệu doanh nghiệp, khách hàng và nhân viên.
Đó là cách các tổ chức đạt được an toàn AI ở quy mô lớn. Không phải qua sự cô lập, mà qua khả năng quan sát, quản trị và các kết nối được thiết kế tốt.
Bởi vì AI nguy hiểm nhất không phải là cái được kết nối với doanh nghiệp của bạn. Mà là cái đang vận hành bên ngoài nó.
Nghĩ rằng lập luận này phù hợp với sự kiện của bạn? Hãy kể cho tôi về khán phòng — lịch trình có chọn lọc.
Bắt đầu trò chuyện